Roberto Caso, 14.10.2026

Il decreto legislativo 7 ottobre 2026, n. 179 sull’intelligenza artificiale (IA) contiene alcune norme civetta per lobbisti che hanno a cuore (non l’interesse generale ma) i propri interessi particolari.
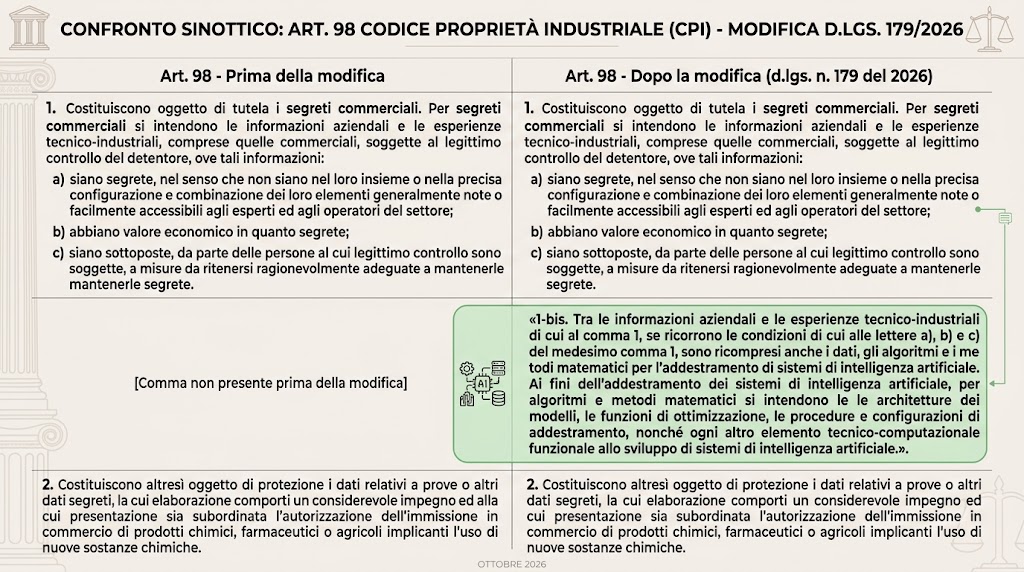
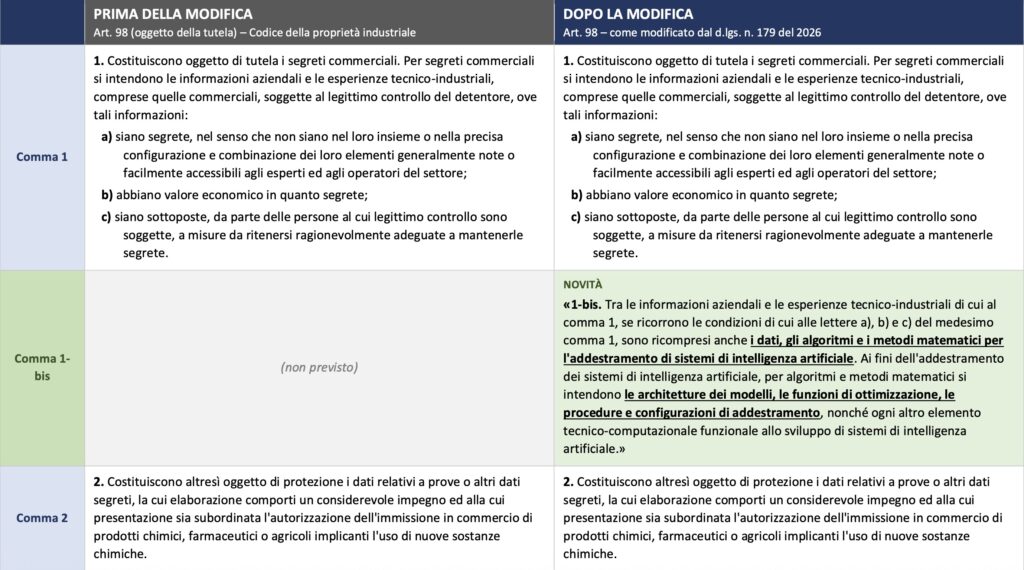
Tra queste figura l’art. 52 che modifica la definizione di segreto commerciale contenuta nell’art. 98 del codice della proprietà industriale. Il legislatore ha voluto rassicurare qualche portatore di interessi particolari del fatto che la base tecnologica dell’intelligenza artificiale è suscettibile di essere difesa mediante il segreto commerciale. Della precisazione non ce ne era bisogno, perché la nozione di segreto era già ampia prima della modifica. Anzi la modifica crea confusione e rumore di fondo, quando, ad esempio, afferma che nelle informazioni suscettibili di protezione mediante segreto sono ricompresi anche i dati per l’addestramento dell’IA.
Il punto centrale, però, è un altro e riguarda la contraddizione di fondo: da una parte, il diritto reclama ovunque la trasparenza della tecnologia alla base dell’IA (lo stesso decreto 179 ribadisce che la trasparenza costituisce un principio generale: v. art. 3), dall’altra, intende favorire le imprese che fanno leva sul segreto per contrastare la trasparenza. Una tale contraddizione di fondo – che esiste a prescindere dall’inutile e confusoria norma civetta – produce a cascata molte altre contraddizioni. Provo a metterne in evidenza una formulando la seguente domanda: si può imporre all’utente di un sistema di IA di essere trasparente quando adopera la tecnologia, garantendo, al tempo stesso, al soggetto privato (impresa) che produce e commercializza quella stessa tecnologia di tutelare giuridicamente la mancanza di trasparenza?
Riferimenti
(GU n.234 del 8-10-2026)
Art. 52
Modifiche al codice della proprietà industriale, di cui al decreto legislativo 10 febbraio 2005, n. 30
1. All’articolo 98 del codice della proprietà industriale, di cui al decreto legislativo 10 febbraio 2005, n. 30, dopo il comma 1 è inserito il seguente:
«1-bis. Tra le informazioni aziendali e le esperienze tecnico-industriali di cui al comma 1, se ricorrono le condizioni di cui alle lettere a), b) e c) del medesimo comma 1, sono ricompresi anche i dati, gli algoritmi e i metodi matematici per l’addestramento di sistemi di intelligenza artificiale. Ai fini dell’addestramento dei sistemi di intelligenza artificiale, per algoritmi e metodi matematici si intendono le architetture dei modelli, le funzioni di ottimizzazione, le procedure e configurazioni di addestramento, nonché ogni altro elemento tecnico-computazionale funzionale allo sviluppo di sistemi di intelligenza artificiale.».
(88) Lungo la catena del valore dell’IA, spesso più parti forniscono sistemi di IA, strumenti e servizi, ma anche componenti o processi, che sono integrati dal fornitore nel sistema di IA con varie finalità, inclusi l’addestramento dei modelli, la riqualificazione dei modelli, la prova e la valutazione dei modelli, l’integrazione nel software o altri aspetti dello sviluppo dei modelli. Tali parti svolgono un ruolo importante nella catena del valore nei confronti del fornitore del sistema di IA ad alto rischio in cui i loro sistemi di IA, strumenti, servizi, componenti o processi sono integrati e dovrebbero fornire a tale fornitore mediante accordo scritto le informazioni, le capacità, l’accesso tecnico e qualsiasi altra forma di assistenza necessari sulla base dello stato dell’arte generalmente riconosciuto, al fine di consentire al fornitore di adempiere pienamente gli obblighi di cui al presente regolamento, senza compromettere i propri diritti di proprietà intellettuale o segreti commerciali.
(107) Al fine di aumentare la trasparenza sui dati utilizzati nelle fasi di pre-addestramento e addestramento dei modelli di IA per finalità generali, compresi testo e dati protetti dalla normativa sul diritto d’autore, è opportuno che i fornitori di tali modelli elaborino e mettano a disposizione del pubblico una sintesi sufficientemente dettagliata dei contenuti utilizzati per l’addestramento del modello di IA per finalità generali. Pur tenendo debitamente conto della necessità di proteggere i segreti commerciali e le informazioni commerciali riservate, la presente sintesi dovrebbe essere di respiro ampio e generale, anziché dettagliata sotto il profilo tecnico, al fine di agevolare le parti con interessi legittimi, compresi i titolari dei diritti d’autore, nell’esercitare e far rispettare i loro diritti ai sensi del diritto dell’Unione, ad esempio elencando le principali raccolte o serie di dati che sono state inserite nell’addestramento del modello, quali grandi banche dati o archivi di dati privati o pubblici, e fornendo una descrizione delle altre fonti di dati utilizzate. È opportuno che l’ufficio per l’IA fornisca un modello per la sintesi, che dovrebbe essere semplice ed efficace nonché consentire al fornitore di fornire la sintesi richiesta in forma descrittiva.
(167) Al fine di garantire una cooperazione affidabile e costruttiva delle autorità competenti a livello dell’Unione e nazionale, è opportuno che tutte le parti coinvolte nell’applicazione del presente regolamento rispettino la riservatezza delle informazioni e dei dati ottenuti nell’assolvimento dei loro compiti, in conformità del diritto dell’Unione o nazionale. Dovrebbero svolgere i loro compiti e le loro attività in modo da proteggere, in particolare, i diritti di proprietà intellettuale, le informazioni commerciali riservate e i segreti commerciali, l’efficace attuazione del presente regolamento, gli interessi pubblici e di sicurezza nazionale, l’integrità del procedimento penale o amministrativo e l’integrità delle informazioni classificate.
Articolo 25
Responsabilità lungo la catena del valore dell’IA
1. Qualsiasi distributore, importatore, deployer o altro terzo è considerato fornitore di un sistema di IA ad alto rischio ai fini del presente regolamento ed è soggetto agli obblighi del fornitore a norma dell’articolo 16, nelle circostanze seguenti:
a) se appone il proprio nome o marchio su un sistema di IA ad alto rischio già immesso sul mercato o messo in servizio, fatti salvi accordi contrattuali che prevedano una diversa ripartizione degli obblighi al riguardo;
b) se apporta una modifica sostanziale a un sistema di IA ad alto rischio già immesso sul mercato o già messo in servizio in modo tale che resti un sistema di IA ad alto rischio a norma dell’articolo 6;
c) se modifica la finalità prevista di un sistema di IA, anche un sistema per finalità generali, che non è stato classificato come ad alto rischio e che è già stato immesso sul mercato o messo in servizio in modo tale che il sistema di IA interessato diventi un sistema di IA ad alto rischio a norma dell’articolo 6.
2. Qualora si verifichino le circostanze di cui al paragrafo 1, il fornitore che ha inizialmente immesso sul mercato o messo in servizio il sistema di IA non è più considerato fornitore di quel determinato sistema di IA ai fini del presente regolamento. Tale fornitore iniziale coopera strettamente con i nuovi fornitori e mette a disposizione le informazioni necessarie nonché fornisce l’accesso tecnico ragionevolmente atteso e qualsiasi altra forma di assistenza che sono richiesti per l’adempimento degli obblighi di cui al presente regolamento, in particolare per quanto riguarda la conformità alla valutazione della conformità dei sistemi di IA ad alto rischio. Il presente paragrafo non si applica nei casi in cui il fornitore iniziale abbia chiaramente specificato che il suo sistema di IA non deve essere trasformato in un sistema di IA ad alto rischio e pertanto non sia soggetto all’obbligo di consegnare la documentazione.
3. Nel caso dei sistemi di IA ad alto rischio che sono componenti di sicurezza di prodotti disciplinati dalla normativa di armonizzazione dell’Unione elencata nell’allegato I, sezione A, il fabbricante del prodotto è considerato il fornitore del sistema di IA ad alto rischio ed è soggetto agli obblighi di cui all’articolo 16, in una delle circostanze seguenti:
a) se il sistema di IA ad alto rischio è immesso sul mercato insieme al prodotto con il nome o il marchio del fabbricante del prodotto;
b) se il sistema di IA ad alto rischio è messo in servizio con il nome o il marchio del fabbricante del prodotto dopo che il prodotto è stato immesso sul mercato.
4. Il fornitore di un sistema di IA ad alto rischio e il terzo che fornisce un sistema di IA, strumenti, servizi, componenti o processi utilizzati o integrati in un sistema di IA ad alto rischio precisano, mediante accordo scritto, le informazioni, le capacità, l’accesso tecnico e qualsiasi altra forma di assistenza necessari, sulla base dello stato dell’arte generalmente riconosciuto per permettere al fornitore del sistema di IA ad alto rischio di adempiere pienamente agli obblighi di cui al presente regolamento. Il presente paragrafo non si applica ai terzi che rendono accessibili al pubblico strumenti, servizi, processi o componenti, diversi dai modelli di IA per finalità generali, con licenza libera e open source.
L’ufficio per l’IA può elaborare e raccomandare clausole contrattuali tipo volontarie tra i fornitori di sistemi di IA ad alto rischio e i terzi che forniscono strumenti, servizi, componenti o processi utilizzati o integrati in sistemi di IA ad alto rischio.
Nell’elaborare tali clausole contrattuali tipo volontarie, l’ufficio per l’IA tiene conto dei possibili requisiti contrattuali applicabili in determinati settori o casi commerciali. Le clausole contrattuali tipo volontarie sono pubblicati e disponibili gratuitamente in un formato elettronico facilmente utilizzabile.
5. I paragrafi 2 e 3 lasciano impregiudicata la necessità di rispettare e proteggere i diritti di proprietà intellettuale, le informazioni commerciali riservate e i segreti commerciali conformemente al diritto dell’Unione e nazionale.
Articolo 52
Procedura
1. Se un modello di IA per finalità generali soddisfa la condizione di cui all’articolo 51, paragrafo 1, lettera a), il fornitore pertinente informa la Commissione senza ritardo e in ogni caso entro due settimane dal soddisfacimento di tale requisito o dal momento in cui viene a conoscenza che tale requisito sarà soddisfatto. Tale notifica comprende le informazioni necessarie a dimostrare che il requisito in questione è stato soddisfatto. Se la Commissione viene a conoscenza di un modello di IA per finalità generali che presenta rischi sistemici di cui non è stata informata, può decidere di designarlo come modello con rischio sistemico.
2. Il fornitore di un modello di IA per finalità generali che soddisfa la condizione di cui all’articolo 51, paragrafo 1, lettera a), può presentare, unitamente alla sua notifica, argomentazioni sufficientemente fondate per dimostrare che, in via eccezionale, sebbene soddisfi tale requisito, il modello di IA per finalità generali non presenta, a causa delle sue caratteristiche specifiche, rischi sistemici e non dovrebbe essere pertanto classificato come modello di IA per finalità generali con rischio sistemico.
3. Se la Commissione conclude che le argomentazioni presentate a norma del paragrafo 2 non sono sufficientemente fondate e il fornitore in questione non è stato in grado di dimostrare che il modello di IA per finalità generali non presenta, per le sue caratteristiche specifiche, rischi sistemici, essa respinge tali argomentazioni e il modello di IA per finalità generali è considerato un modello di IA per finalità generali con rischio sistemico.
4. La Commissione può designare un modello di IA per finalità generali come modello che presenta rischi sistemici, ex officio o a seguito di una segnalazione qualificata del gruppo di esperti scientifici a norma dell’articolo 90, paragrafo 1, lettera a), sulla base dei criteri di cui all’allegato XIII.
Alla Commissione è conferito il potere di adottare atti delegati a norma dell’articolo 97 per modificare l’allegato XIII specificando e aggiornando i criteri di cui a tale allegato.
5. Su richiesta motivata di un fornitore il cui modello è stato designato come modello di IA per finalità generali con rischio sistemico a norma del paragrafo 4, la Commissione, tenendo conto della richiesta, può decidere di valutare nuovamente se si possa ancora ritenere che il modello di IA per finalità generali presenti rischi sistemici sulla base dei criteri di cui all’allegato XIII. Tale richiesta contiene motivi oggettivi, dettagliati e nuovi emersi dopo la decisione di designazione.
I fornitori possono chiedere una nuova valutazione non prima di sei mesi dopo la decisione di designazione. Se la Commissione, a seguito della nuova valutazione, decide di mantenere la designazione come modello di IA per finalità generali con rischio sistemico, i fornitori possono chiedere una nuova valutazione non prima di sei mesi dopo tale decisione.
6. La Commissione garantisce che sia pubblicato un elenco di modelli di IA per finalità generali con rischio sistemico e lo mantiene aggiornato, fatta salva la necessità di rispettare e proteggere i diritti di proprietà intellettuale e le informazioni commerciali riservate o i segreti commerciali conformemente al diritto dell’Unione e nazionale.
Articolo 53
Obblighi dei fornitori di modelli di IA per finalità generali
1. I fornitori di modelli di IA per finalità generali:
a) redigono e mantengono aggiornata la documentazione tecnica del modello, compresi il processo di addestramento e prova e i risultati della sua valutazione, che contiene almeno le informazioni di cui all’allegato XI affinché possa essere trasmessa, su richiesta, all’ufficio per l’IA e alle autorità nazionali competenti;
b) elaborano, mantengono aggiornate e mettono a disposizione informazioni e documentazione per i fornitori di sistemi di IA che intendono integrare il modello di IA per finalità generali nei loro sistemi di IA. Fatta salva la necessità di rispettare e proteggere i diritti di proprietà intellettuale e le informazioni commerciali riservate o i segreti commerciali conformemente al diritto dell’Unione e nazionale, le informazioni e la documentazione:
i) consentono ai fornitori di sistemi di IA di avere una buona comprensione delle capacità e dei limiti del modello di IA per finalità generali e di adempiere ai loro obblighi a norma del presente regolamento; nonché
ii) contengono almeno gli elementi di cui all’allegato XII;
c) attuano una politica volta ad adempiere al diritto dell’Unione in materia di diritto d’autore e diritti ad esso collegati e, in particolare, a individuare e rispettare, anche attraverso tecnologie all’avanguardia, una riserva di diritti espressa a norma dell’articolo 4, paragrafo 3, della direttiva (UE) 2019/790;
d) redigono e mettono a disposizione del pubblico una sintesi sufficientemente dettagliata dei contenuti utilizzati per l’addestramento del modello di IA per finalità generali, secondo un modello fornito dall’ufficio per l’IA.
2. Gli obblighi di cui al paragrafo 1, lettere a) e b), non si applicano ai fornitori di modelli di IA rilasciati con licenza libera e open source che consentono l’accesso, l’uso, la modifica e la distribuzione del modello e i cui parametri, compresi i pesi, le informazioni sull’architettura del modello e le informazioni sull’uso del modello, sono resi pubblici. Tale eccezione non si applica ai modelli di IA per finalità generali con rischi sistemici.
3. I fornitori di modelli di IA per finalità generali collaborano, secondo necessità, con la Commissione e le autorità nazionali competenti nell’esercizio delle loro competenze e dei loro poteri a norma del presente regolamento.
4. I fornitori di modelli di IA per finalità generali possono basarsi su codici di buone pratiche ai sensi dell’articolo 56 per dimostrare la conformità agli obblighi di cui al paragrafo 1 del presente articolo, finché non è pubblicata una norma armonizzata. La conformità alle norme armonizzate europee garantisce ai fornitori la presunzione di conformità nella misura in cui tali norme contemplano tali obblighi. I fornitori di modelli di IA per finalità generali che non aderiscono a un codice di buone pratiche approvato dimostrano mezzi alternativi adeguati di conformità ai fini di approvazione da parte della Commissione.
5. Allo scopo di agevolare la conformità all’allegato XI, in particolare al punto 2, lettere d) ed e), alla Commissione è conferito il potere di adottare atti delegati a norma dell’articolo 97 per specificare le metodologie di misurazione e di calcolo al fine di consentire che la documentazione sia comparabile e verificabile.
6. Alla Commissione è conferito il potere di adottare atti delegati a norma dell’articolo 97, paragrafo 2, per modificare gli allegati XI e XII alla luce degli sviluppi tecnologici in evoluzione.
7. Le informazioni o la documentazione ottenute a norma del presente articolo, compresi i segreti commerciali, sono trattate in conformità degli obblighi di riservatezza di cui all’articolo 78.
Articolo 55
Obblighi dei fornitori di modelli di IA per finalità generali con rischio sistemico
1. In aggiunta agli obblighi di cui agli articoli 53 e 54, i fornitori di modelli di IA per finalità generali con rischio sistemico:
a) effettuano una valutazione dei modelli in conformità di protocolli e strumenti standardizzati che rispecchino lo stato dell’arte, anche svolgendo e documentando il test contraddittorio (adversarial testing) del modello al fine di individuare e attenuare i rischi sistemici;
b) valutano e attenuano i possibili rischi sistemici a livello dell’Unione, comprese le loro fonti, che possono derivare dallo sviluppo, dall’immissione sul mercato o dall’uso di modelli di IA per finalità generali con rischio sistemico;
c) tengono traccia, documentano e riferiscono senza indebito ritardo all’ufficio per l’IA e, se del caso, alle autorità nazionali competenti, le informazioni pertinenti su incidenti gravi ed eventuali misure correttive per porvi rimedio;
d) garantiscono un livello adeguato di protezione della cibersicurezza per quanto riguarda il modello di IA per finalità generali con rischio sistemico e l’infrastruttura fisica del modello.
2. I fornitori di modelli di IA per finalità generali con rischio sistemico possono basarsi su codici di buone pratiche ai sensi dell’articolo 56 per dimostrare la conformità agli obblighi di cui al paragrafo 1 del presente articolo, fino alla pubblicazione di una norma armonizzata. La conformità alle norme armonizzate europee garantisce ai fornitori la presunzione di conformità nella misura in cui tali norme contemplano tali obblighi. I fornitori di modelli di IA per finalità generali con rischi sistemici che non aderiscono a un codice di buone pratiche approvato o che non si conformano alle norme armonizzate europee devono dimostrare mezzi alternativi adeguati di conformità ai fini della valutazione da parte della Commissione.
3. Le informazioni o la documentazione ottenute a norma del presente articolo, compresi i segreti commerciali, sono trattate in conformità degli obblighi di riservatezza di cui all’articolo 78.
Articolo 78
Riservatezza
1. In conformità del diritto dell’Unione o nazionale, la Commissione, le autorità di vigilanza del mercato e gli organismi notificati, nonché le altre persone fisiche o giuridiche che partecipano all’applicazione del presente regolamento, garantiscono la riservatezza delle informazioni e dei dati ottenuti nello svolgimento dei loro compiti e delle loro attività in modo da tutelare, in particolare:
a) i diritti di proprietà intellettuale e le informazioni commerciali riservate o i segreti commerciali di una persona fisica o giuridica, compreso il codice sorgente, tranne nei casi di cui all’articolo 5 della direttiva (UE) 2016/943 del Parlamento europeo e del Consiglio […];
b) l’efficace attuazione del presente regolamento, in particolare ai fini delle ispezioni, delle indagini e degli audit;
c) gli interessi pubblici e di sicurezza nazionale;
d) lo svolgimento del procedimento penale o amministrativo;
e) le informazioni classificate a norma del diritto dell’Unione o nazionale.
2. Le autorità che partecipano all’applicazione del presente regolamento a norma del paragrafo 1 richiedono solo i dati strettamente necessari per la valutazione del rischio posto dai sistemi di IA e per l’esercizio dei loro poteri conformemente al presente regolamento e al regolamento (UE) 2019/1020. Esse pongono in essere misure di cibersicurezza adeguate ed efficaci per proteggere la sicurezza e la riservatezza delle informazioni e dei dati ottenuti e cancellano i dati raccolti non appena non sono più necessari per lo scopo per il quale sono stati ottenuti, conformemente al diritto dell’Unione o nazionale applicabile.
3. Fatti salvi i paragrafi 1 e 2, nel momento in cui i sistemi di IA ad alto rischio di cui all’allegato III, punti 1, 6 o 7, sono utilizzati dalle autorità competenti in materia di contrasto, di controllo delle frontiere, di immigrazione o di asilo, le informazioni scambiate in via riservata tra le autorità nazionali competenti, o tra le autorità nazionali competenti e la Commissione, non sono divulgate senza previa consultazione dell’autorità nazionale competente e del deployer che hanno prodotto tali informazioni, qualora tale divulgazione rischi di compromettere gli interessi pubblici e di sicurezza nazionale.
Tale scambio di informazioni non riguarda i dati operativi sensibili in relazione alle attività delle autorità competenti in materia di contrasto, di controllo delle frontiere, di immigrazione o di asilo.
Qualora le autorità competenti in materia di contrasto, di immigrazione o di asilo siano fornitori di sistemi di IA ad alto rischio di cui all’allegato III, punti 1, 6 o 7, la documentazione tecnica di cui all’allegato IV rimane nei locali di tali autorità.
Tali autorità garantiscono che le autorità di vigilanza del mercato di cui all’articolo 74, paragrafi 8 e 9, a seconda dei casi, possano, su richiesta, accedere immediatamente alla documentazione o ottenerne una copia. Solo il personale dell’autorità di vigilanza del mercato in possesso di un nulla osta di sicurezza di livello adeguato è autorizzato ad accedere a tale documentazione o a una copia della stessa.
4. I paragrafi 1, 2 e 3 non pregiudicano i diritti o gli obblighi della Commissione, degli Stati membri e delle rispettive autorità pertinenti nonché quelli degli organismi notificati in materia di scambio delle informazioni e di diffusione degli avvisi di sicurezza, anche nel contesto della cooperazione transfrontaliera, né pregiudicano gli obblighi delle parti interessate di fornire informazioni a norma del diritto penale degli Stati membri.
5. La Commissione e gli Stati membri possono scambiare, ove necessario e conformemente alle pertinenti disposizioni degli accordi internazionali e commerciali, informazioni riservate con le autorità di regolamentazione dei paesi terzi con i quali abbiano concluso accordi di riservatezza, bilaterali o multilaterali, che garantiscano un livello di riservatezza adeguato.
Articolo 100
Sanzioni amministrative pecuniarie inflitte a istituzioni, organi e organismi dell’Unione
1. Il Garante europeo della protezione dei dati può infliggere sanzioni amministrative pecuniarie alle istituzioni, agli organi e agli organismi dell’Unione che rientrano nell’ambito di applicazione del presente regolamento. Nel decidere se infliggere una sanzione amministrativa pecuniaria e nel determinarne l’importo in ogni singolo caso, si tiene conto di tutte le circostanze pertinenti della situazione specifica e si tiene quanto segue in debita considerazione:
a) la natura, la gravità e la durata della violazione e delle sue conseguenze, tenendo in considerazione la finalità del sistema di IA interessato, nonché se del caso, il numero di persone interessate e il livello del danno da esse subito;
b) il grado di responsabilità dell’istituzione, dell’organo o dell’organismo dell’Unione, tenendo conto delle misure tecniche e organizzative da essi attuate;
c) qualsiasi azione intrapresa dall’istituzione, dall’organo o dall’organismo dell’Unione per attenuare il danno subito dalle persone interessate;
d) il grado di cooperazione con il Garante europeo della protezione dei dati al fine di porre rimedio alla violazione e attenuarne i possibili effetti negativi, compreso il rispetto delle misure precedentemente disposte dal Garante europeo della protezione dei dati nei confronti dell’istituzione, dell’organo o dell’organismo dell’Unione interessato in relazione allo stesso tema;
e) eventuali precedenti violazioni analoghe commesse dall’istituzione, dall’organo o dall’organismo dell’Unione;
f) il modo in cui il Garante europeo della protezione dei dati è venuto a conoscenza della violazione, in particolare se e in che misura è stata notificata dall’istituzione, dall’organo o dall’organismo dell’Unione;
g) il bilancio annuale dell’istituzione, dell’organo o dell’organismo dell’Unione.
2. La non conformità al divieto delle pratiche di IA di cui all’articolo 5 è soggetta a sanzioni amministrative pecuniarie fino a 1 500 000 EUR.
3. La non conformità del sistema di IA ai requisiti o agli obblighi a norma del presente regolamento, diversi da quelli previsti all’articolo 5, è soggetta a sanzioni amministrative pecuniarie fino a 750 000 EUR.
4. Prima di adottare qualsiasi decisione a norma del presente articolo, il Garante europeo della protezione dei dati dà all’istituzione, all’organo o all’organismo dell’Unione oggetto del procedimento avviato dal Garante europeo della protezione dei dati l’opportunità di esprimersi in merito all’eventuale violazione. Il Garante europeo della protezione dei dati basa le sue decisioni solo sugli elementi e le circostanze in merito ai quali le parti interessate sono state poste in condizione di esprimersi. Gli eventuali ricorrenti sono strettamente associati al procedimento.
5. Nel corso del procedimento sono pienamente garantiti i diritti di difesa delle parti interessate. Esse hanno diritto d’accesso al fascicolo del Garante europeo della protezione dei dati, fermo restando l’interesse legittimo delle persone fisiche o delle imprese alla tutela dei propri dati personali o segreti aziendali.
6. I fondi raccolti mediante l’imposizione di sanzioni pecuniarie in forza del presente articolo contribuiscono al bilancio generale dell’Unione. Le sanzioni pecuniarie non pregiudicano l’effettivo funzionamento dell’istituzione, dell’organo o dell’organismo dell’Unione sanzionato.
7. Il Garante europeo della protezione dei dati notifica annualmente alla Commissione le sanzioni amministrative pecuniarie da esso inflitte a norma del presente articolo e qualsiasi controversia o procedimento giudiziario che ha avviato.
ALLEGATO VII
Conformità basata su una valutazione del sistema di gestione della qualità e su una valutazione della documentazione tecnica
[…]
4.5 Ove necessario per valutare la conformità del sistema di IA ad alto rischio ai requisiti di cui al capo III, sezione 2, dopo che tutti gli altri mezzi ragionevoli per verificare la conformità sono stati esauriti e si sono rivelati insufficienti, e su richiesta motivata, anche all’organismo notificato deve essere concesso l’accesso ai modelli di addestramento e addestrati del sistema di IA, compresi i relativi parametri. Tale accesso è soggetto al vigente diritto dell’Unione in materia di protezione della proprietà intellettuale e dei segreti commerciali.
[…]